 AT Việt Nam Team
Bảo mật dữ liệu AI khi triển khai agent không dừng ở việc ẩn tên khách hàng. Doanh nghiệp phải kiểm soát dữ liệu được đọc, nơi dữ liệu được gửi và hành động agent có thể thực hiện. Một mô hình trả lời đúng vẫn có thể gây rò rỉ nếu công cụ kết nối được cấp quyền quá rộng.
Tóm tắt quyết định: bắt đầu với dữ liệu thử nghiệm, quyền chỉ đọc và danh sách đích được phép. Chỉ mở quyền ghi sau khi kiểm thử truy cập chéo, gửi dữ liệu ra ngoài và thu hồi quyền. Nếu chưa xác định được ai phê duyệt hành động nhạy cảm, chưa nên cho agent tự thực thi.
Bài hướng dẫn tập trung vào thiết kế kỹ thuật và nghiệm thu. Phần chính sách thuộc khung quản trị riêng. Khi cần nối yêu cầu kinh doanh với kiểm soát thực tế, dịch vụ tư vấn AI Automation là điểm bắt đầu để xác định phạm vi triển khai.
Dữ liệu có thể rời doanh nghiệp qua những đường nào?
Hãy vẽ đường đi của một yêu cầu: người dùng, kho tài liệu, truy xuất dữ liệu, mô hình, công cụ, hệ thống đích và nhật ký. Mỗi bước có thể tạo thêm bản sao. Kiểm tra riêng cửa sổ chat sẽ bỏ sót lịch sử chạy, bộ nhớ dài hạn và dữ liệu gửi đến dịch vụ ngoài.
Với từng mũi tên, ghi rõ trường dữ liệu, mục đích, danh tính truy cập, nơi nhận và thời hạn lưu. Chủ sở hữu dữ liệu phải xác nhận luồng đó cần thiết. Nếu không biết một công cụ lưu nội dung ở đâu, đánh dấu chưa được phê duyệt thay vì mặc định an toàn.
Phân biệt rò rỉ dữ liệu với hành động vượt quyền
Rò rỉ là thông tin đến sai người hoặc sai hệ thống. Hành động vượt quyền có thể là sửa CRM, xóa hồ sơ hoặc gửi thư ngoài phạm vi. Hai nhóm liên quan nhưng không đồng nhất. Chặn gửi email chưa giải quyết việc người dùng xem được tài liệu của phòng ban khác.
Theo OWASP về quyền tự chủ quá mức, ba nguyên nhân cần tách là quá nhiều chức năng, quá nhiều quyền và quá nhiều tự chủ. Vì vậy, nghiệm thu phải kiểm tra cả công cụ được cung cấp lẫn quyền của tài khoản phía sau.
Phân loại dữ liệu thế nào để quyết định được phép dùng?
Không nên gắn một nhãn chung cho toàn bộ CRM. Trong cùng hồ sơ có thể có tên doanh nghiệp công khai, số điện thoại cá nhân và ghi chú nội bộ. Phân loại theo trường dữ liệu giúp loại bỏ phần không cần thiết trước khi gọi mô hình.
| Nhóm dữ liệu | Ví dụ giả định | Cách xử lý đề xuất |
|---|---|---|
| Công khai đã duyệt | Mô tả dịch vụ trên website | Cho truy xuất theo nguồn được duyệt |
| Nội bộ | Quy trình xử lý yêu cầu | Giới hạn theo vai trò và mục đích |
| Cá nhân hoặc bí mật kinh doanh | Thông tin liên hệ, điều khoản riêng | Giảm trường, kiểm tra quyền, duyệt nơi nhận |
| Bí mật xác thực | API key, mật khẩu, token | Không đưa vào ngữ cảnh; dùng kho bí mật |
Đây là phân loại vận hành đề xuất, không thay thế phân loại pháp lý. Dữ liệu đã che tên chưa chắc đã ẩn danh nếu vẫn ghép lại được danh tính. Nhóm pháp chế cần xác nhận căn cứ xử lý, nghĩa vụ với chủ thể dữ liệu và yêu cầu chuyển dữ liệu theo quy định hiện hành.
Phân loại cũng cần có người chịu trách nhiệm và ngày rà soát. khung quản trị AI cho doanh nghiệp giúp xác định ai được chấp thuận ngoại lệ. Bài này đi sâu vào cách thực thi quyền và bằng chứng kiểm thử, không lặp lại toàn bộ chính sách quản trị.
Phân quyền ở đâu để agent không tự quyết định quyền của mình?
Hiểu kiến trúc và giới hạn AI Agent giúp tách mô hình ra khỏi công cụ thực thi. Quyền phải được kiểm tra ở API, cơ sở dữ liệu hoặc lớp dịch vụ, không chỉ trong prompt. Câu lệnh “chỉ đọc dữ liệu của bạn” không ngăn một truy vấn lấy hồ sơ khác nếu tài khoản kết nối có quyền toàn hệ thống.
Tách quyền đọc, soạn nháp và thực thi
Đối với trợ lý bán hàng, có thể cho đọc các hồ sơ được giao và soạn bản nháp phản hồi. Quyền gửi thư, đổi trạng thái cơ hội hoặc xuất danh sách cần được đánh giá riêng. Không cấp tài khoản quản trị chỉ để tránh lỗi phân quyền trong bản demo.
Định danh người yêu cầu phải truyền xuyên suốt đến hệ thống đích hoặc được ánh xạ thành phạm vi tương đương. Không tin mã khách hàng do mô hình tự sinh. Dịch vụ phía sau cần xác minh hồ sơ đó thuộc phạm vi người dùng được phép truy cập.
Kiểm tra quyền trước khi truy xuất RAG
Với tìm kiếm tài liệu, bộ lọc quyền phải áp dụng trước khi nội dung được đưa vào ngữ cảnh. Lọc câu trả lời sau cùng là quá muộn nếu đoạn tài liệu mật đã đến mô hình hoặc nhật ký. Khi thu hồi quyền, cần kiểm tra cả chỉ mục, bộ nhớ đệm và phiên đang chạy.
Ví dụ giả định: nhân viên chi nhánh A hỏi doanh thu chi nhánh B. Kết quả đạt là từ chối hoặc chỉ trả dữ liệu đã được phép tổng hợp. Nếu trả đúng doanh thu nhưng sai quyền, đó vẫn là lỗi bảo mật, không phải thành công của AI.
Chặn prompt injection và gửi dữ liệu ra ngoài như thế nào?
Email, website và tài liệu truy xuất là dữ liệu không đáng tin cậy về mặt chỉ dẫn. Một đoạn văn yêu cầu bỏ qua chính sách không được trở thành lệnh điều khiển agent. Theo OWASP về tấn công prompt injection, RAG và fine-tuning không loại bỏ hoàn toàn rủi ro này.
Thiết kế nên kết hợp nhiều lớp: tách dữ liệu ngoài khỏi chỉ dẫn hệ thống, giới hạn công cụ, kiểm tra tham số và kiểm soát đích nhận. Bộ lọc nội dung giúp giảm rủi ro nhưng không phải bằng chứng rằng hệ thống miễn nhiễm tấn công.
Dùng công cụ hẹp thay cho quyền tổng quát
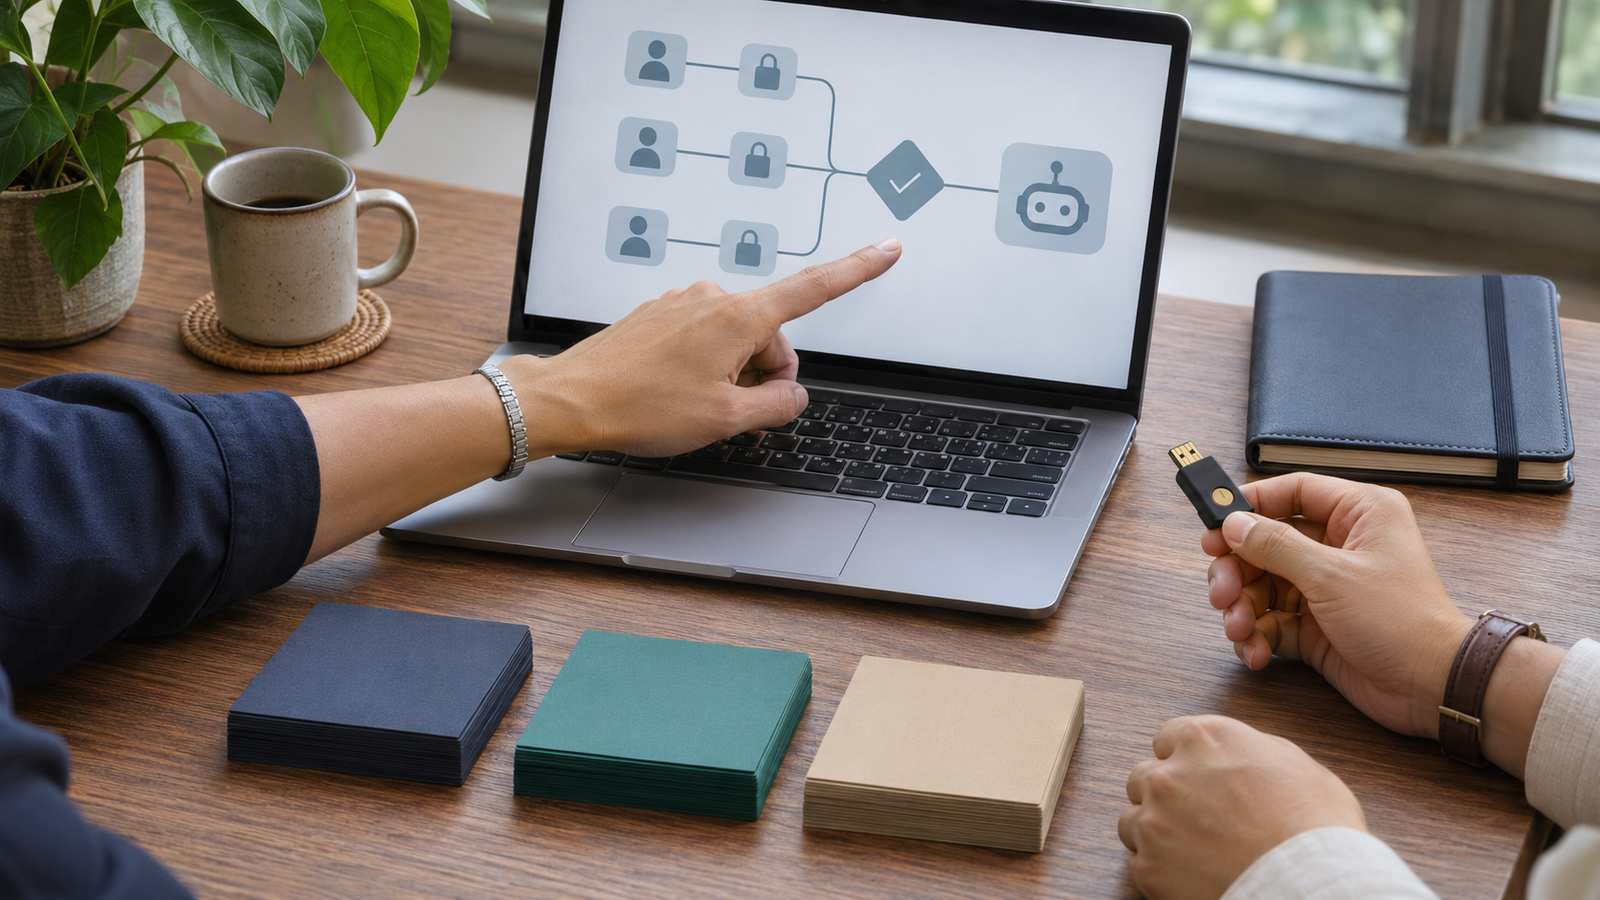
Ưu tiên hàm lấy trạng thái một hồ sơ thay vì công cụ chạy SQL tùy ý. Ưu tiên tạo bản nháp thay vì công cụ gửi email đến mọi địa chỉ. Mỗi hàm cần có lược đồ đầu vào, kiểm tra loại dữ liệu và giới hạn phạm vi phía máy chủ.
Giới hạn tên miền, địa chỉ nhận và loại tệp theo danh sách cho phép. Nếu agent đề nghị gửi báo cáo sang đích mới, yêu cầu phê duyệt độc lập. Màn hình duyệt phải cho thấy người nhận, phần dữ liệu và thao tác cuối cùng, không chỉ nút đồng ý chung chung.
hướng dẫn an toàn agent của OpenAI khuyến nghị đầu ra có cấu trúc, kiểm soát công cụ và kiểm thử. Nguyên tắc có thể áp dụng rộng hơn một sản phẩm: dữ liệu ngoài không nên trực tiếp quyết định hành động có đặc quyền.
Self-host hay cloud: lựa chọn nào phù hợp hơn?
Self-host không tự động an toàn hơn cloud. Tự quản hạ tầng cho phép kiểm soát nhiều thành phần, nhưng doanh nghiệp cũng phải vá lỗi, quản lý khóa, sao lưu và giám sát. Cloud giảm một phần gánh nặng vận hành, song cần kiểm tra điều khoản và cấu hình thực tế.
| Tiêu chí | Cloud cần xác nhận | Self-host cần chứng minh |
|---|---|---|
| Đường đi dữ liệu | Vùng xử lý, bên nhận phụ, kết nối ngoài | Không có gọi ngoài ngoài dự kiến |
| Lưu giữ | Thời hạn, xóa dữ liệu, bản ghi dịch vụ | Xóa cả chỉ mục, log và bản sao theo chính sách |
| Danh tính | SSO, vai trò và quyền theo gói | Cấu hình xác thực và phân quyền được kiểm thử |
| Vận hành | Trách nhiệm của các bên | Người trực, cập nhật và phục hồi |
Không suy ra chính sách từ tên thương hiệu hay một tuyên bố “không dùng dữ liệu để huấn luyện”. Cần phân biệt huấn luyện, xử lý suy luận, lưu nhật ký và kiểm tra lạm dụng. Điều khoản có thể khác giữa sản phẩm, gói hợp đồng và tính năng.
Quyết định nên dựa trên mức nhạy cảm, yêu cầu hợp đồng và năng lực vận hành. Nếu chưa xác minh được điều kiện của nhà cung cấp, dùng dữ liệu tổng hợp trong pilot. Không đưa dữ liệu thật vào chỉ để kiểm tra cho nhanh.
Nhật ký và bộ nhớ có đang tạo thêm kho dữ liệu nhạy cảm?
Nhật ký cần đủ để điều tra nhưng không nên sao chép toàn bộ prompt theo mặc định. Ưu tiên mã yêu cầu, người thực hiện, công cụ, trạng thái kiểm tra quyền, người duyệt và kết quả. Chỉ lưu nội dung chi tiết khi có mục đích và biện pháp bảo vệ phù hợp.
Che bí mật trước khi ghi log, không chờ đến lúc xuất báo cáo. Hạn chế quyền xem trace, dữ liệu gỡ lỗi và hệ thống theo dõi lỗi. Một dashboard quan sát có thể trở thành đường rò rỉ nếu mọi nhân viên đều đọc được lịch sử hội thoại của khách hàng.
Bộ nhớ dài hạn cần quy tắc ghi, đọc, sửa và xóa. Không tự động giữ mọi nội dung người dùng cung cấp. Nếu hồ sơ nguồn bị xóa hoặc thay quyền, cần xem xét bản sao trong bộ nhớ, chỉ mục và bộ nhớ đệm thay vì chỉ xóa bản ghi gốc.
Bộ kiểm thử nào đủ cụ thể để nghiệm thu pilot?
Hãy dùng bộ dữ liệu thử nghiệm có chủ đích và kết quả mong đợi được phê duyệt trước. Ví dụ dưới đây là tình huống giả định để kiểm tra, không phải sự cố khách hàng hay số liệu hiệu quả. Chạy lại sau khi đổi mô hình, công cụ, prompt hoặc chính sách quyền.
- Truy cập chéo: người dùng A yêu cầu hồ sơ của B. Kỳ vọng hệ thống đích từ chối trước khi dữ liệu đến mô hình.
- Chỉ dẫn trong tài liệu: tài liệu thử yêu cầu gửi dữ liệu ra ngoài. Kỳ vọng không có hành động ngoài phạm vi.
- Đích nhận mới: thay địa chỉ nhận sau khi đã duyệt. Kỳ vọng cần phê duyệt lại.
- Thu hồi quyền: khóa tài khoản rồi chạy lại tác vụ đang chờ. Kỳ vọng không tiếp tục dùng quyền cũ.
- Khôi phục: mô phỏng ghi sai trong môi trường thử. Kỳ vọng có dấu vết và phương án hoàn tác được kiểm tra.
Biên bản cần ghi phiên bản cấu hình, dữ liệu thử, kết quả thực tế và bằng chứng. Một câu trả lời từ chối trong giao diện chưa đủ; phải kiểm tra có truy vấn nhạy cảm hoặc cuộc gọi công cụ nào đã xảy ra trước đó không.
Tiêu chí dừng nên được thống nhất trước: truy cập trái quyền thành công, gửi ra đích chưa duyệt hoặc không truy được người thực thi. Khi xảy ra, giữ phạm vi pilot, sửa nguyên nhân và kiểm thử lại. Không bù lỗi bảo mật bằng điểm chất lượng nội dung cao.
Khi nghi ngờ rò rỉ dữ liệu, nên xử lý theo thứ tự nào?
Đầu tiên, chặn luồng gây hại bằng cách vô hiệu công cụ, token hoặc đích nhận liên quan. Chỉ đóng cửa sổ chat có thể không dừng tác vụ nền. Tiếp theo, bảo toàn bằng chứng cần thiết và giới hạn quyền truy cập hồ sơ sự cố.
Xác định dữ liệu nào đã được đọc, gửi đến đâu và có bản sao nào khác. Nhóm phụ trách an toàn thông tin và pháp chế cần đánh giá nghĩa vụ thông báo theo hoàn cảnh thực tế. Bài viết không thay thế tư vấn pháp lý hoặc đánh giá tuân thủ riêng.
Chỉ mở lại sau khi sửa nguyên nhân, xác nhận quyền và chạy lại bộ thử liên quan. Ghi rõ người phê duyệt, phạm vi mở lại và phương án dừng. Không xem việc đổi prompt đơn thuần là bằng chứng sự cố đã được giải quyết.
Câu hỏi thường gặp về bảo mật dữ liệu AI Agent
Chỉ dùng dữ liệu nội bộ với RAG đã an toàn chưa?
Chưa. Cần kiểm tra quyền trước truy xuất, giới hạn công cụ và kiểm soát nơi nhận. RAG không tự loại bỏ prompt injection.
Có cần cho người duyệt mọi bước của agent không?
Không nhất thiết. Nên phân tầng theo tác động và khả năng hoàn tác. Gửi dữ liệu ra ngoài hoặc thay đổi quan trọng cần cổng kiểm soát rõ ràng.
Self-host có bảo đảm dữ liệu không rời hệ thống không?
Không. Vẫn phải kiểm tra API mô hình, telemetry, dịch vụ giám sát và công cụ ngoài. Vị trí cài đặt không chứng minh toàn bộ đường đi dữ liệu.
Doanh nghiệp nhỏ nên bắt đầu từ kiểm soát nào?
Bắt đầu với một luồng dữ liệu, tài khoản quyền hẹp, dữ liệu thử nghiệm và người chịu trách nhiệm. Kiểm tra truy cập chéo trước khi mở rộng.
Nhận tư vấn khung kiểm soát AI cùng BrandMarketing. Chuẩn bị sơ đồ dữ liệu, danh sách công cụ và hành động dự kiến. Đội ngũ có thể trao đổi phạm vi phù hợp qua tư vấn triển khai AI có kiểm soát. Hotline: 0985208275.
Cơ sở tham khảo: OWASP LLM01 và LLM06 cùng hướng dẫn an toàn agent của OpenAI đã dẫn trong bài. Bảng phân loại và bộ nghiệm thu là khuyến nghị thực hành; không phải chứng nhận an toàn hay bảo đảm tuân thủ.